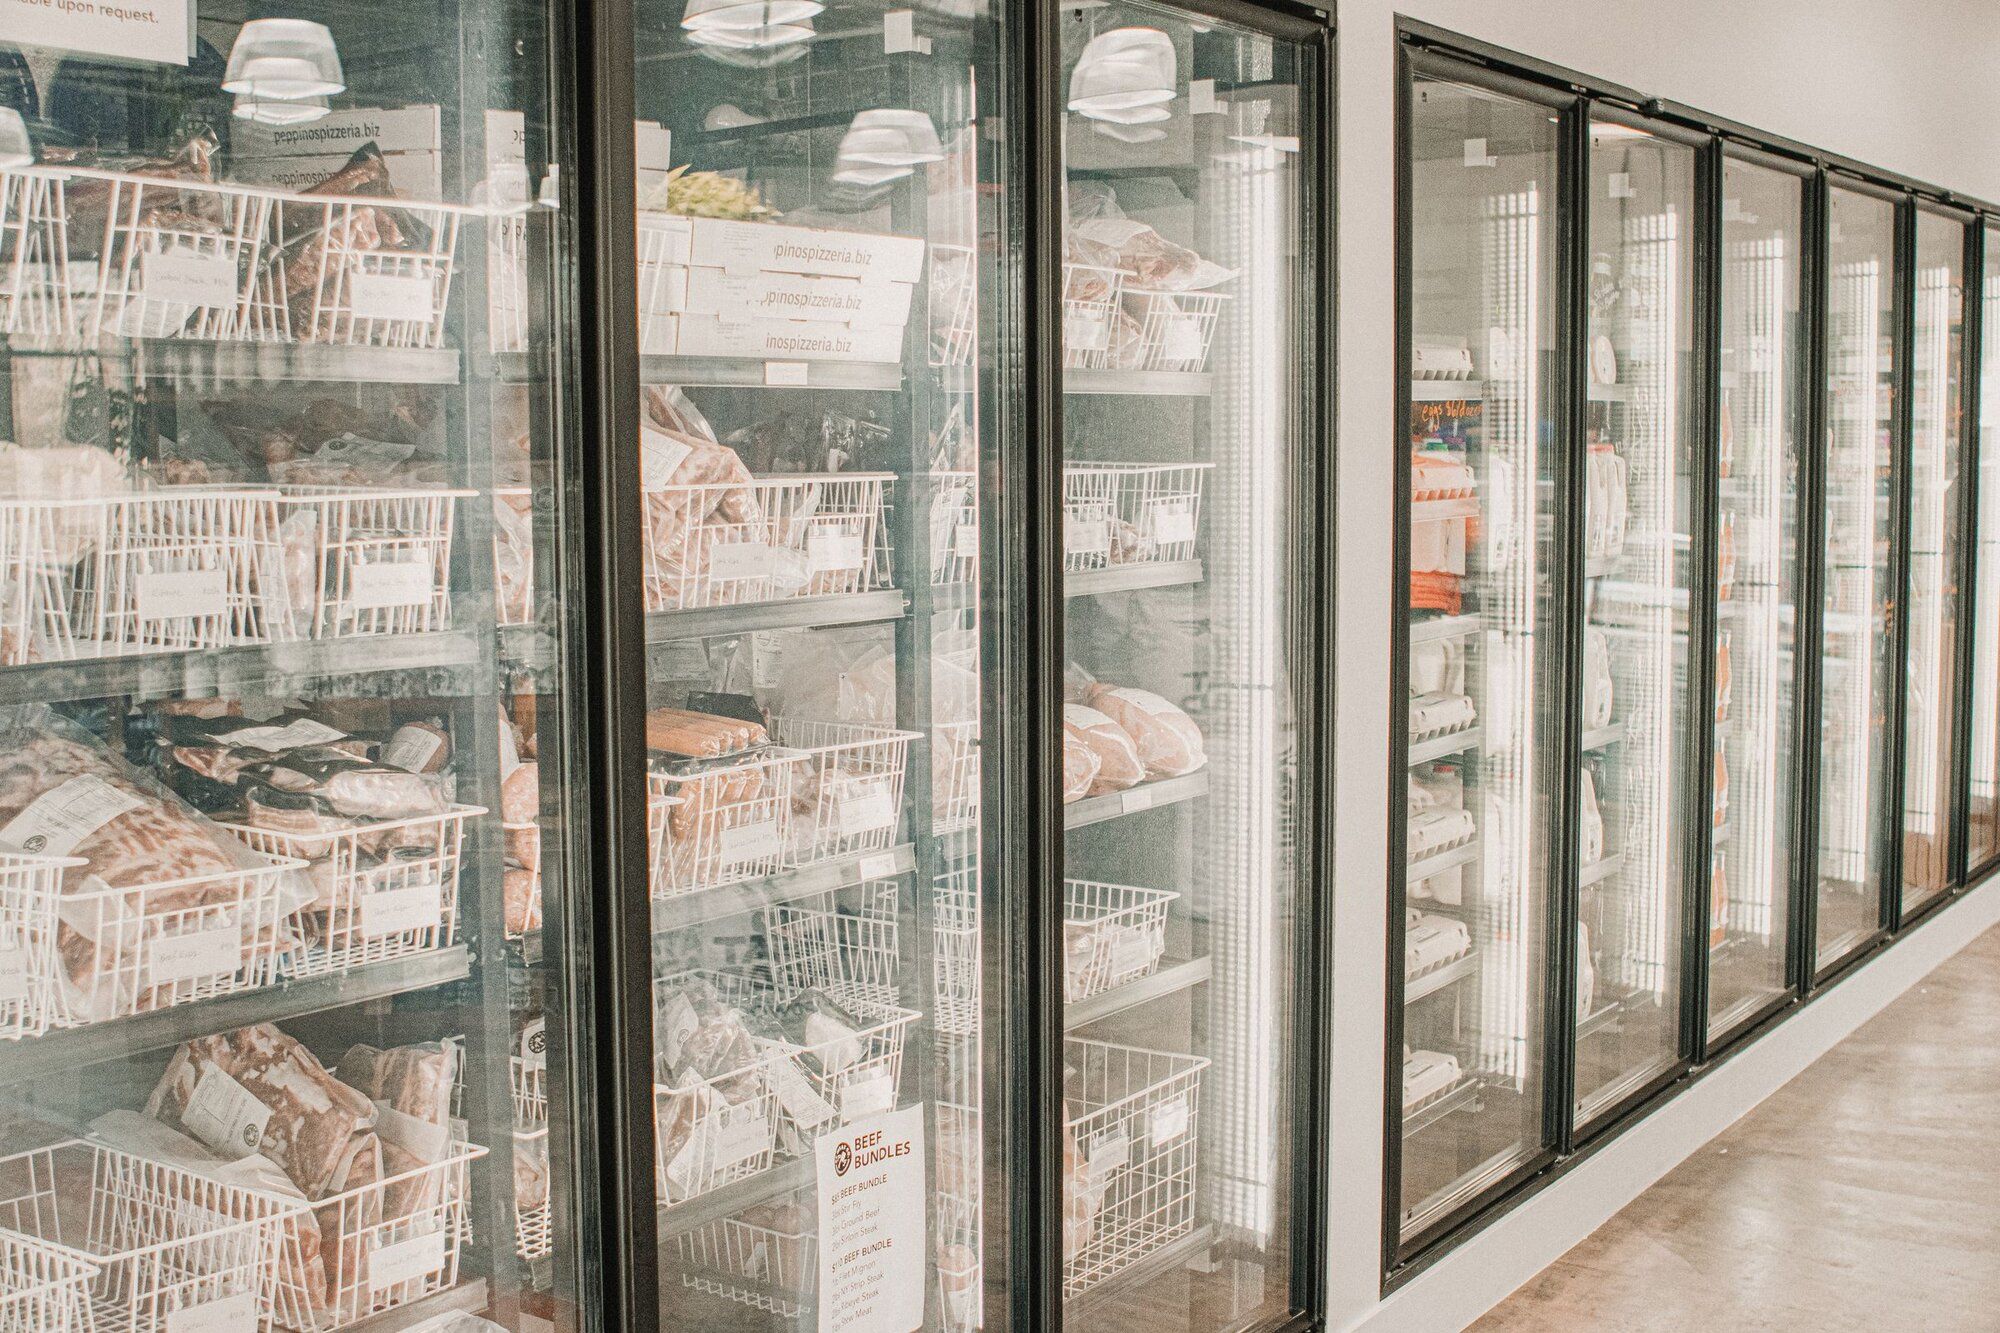
Lundi matin, dans des centaines de supermarchés français, les employés qui ont ouvert les meubles réfrigérés ont reçu un souffle d’air tiède au visage. Pendant la nuit, des pirates avaient pris la main sur les boîtiers qui pilotent le froid et réglé les congélateurs sur 50 °C. Chez Intermarché, U, Carrefour, Monoprix ou Leclerc, des rayons entiers de surgelés et de frais sont partis à la benne. Le parquet de Paris a ouvert une enquête, mais l’épisode parle déjà très directement à quiconque possède un logement qu’il laisse vide des semaines entières.
Ce qui s’est passé dans la nuit du 11 au 12 octobre
D’après les informations de BFM Business, les pirates s’en sont pris aux systèmes de régulation frigorifique du fabricant danois Danfoss, très répandus dans la grande distribution française, et plus précisément à des versions anciennes de son logiciel. Ils n’ont pas coupé le froid. Ils auraient détourné le dégivrage, cette fonction qui réchauffe brièvement les équipements pour faire fondre le givre, en temps normal environ deux heures sur vingt-quatre. Imposé en continu avec une consigne de 50 °C, il a transformé les congélateurs en étuves. Lundi, un bac à glaces affichait encore 26 °C.
Les enseignes ont confirmé à l’AFP au moins 300 magasins Intermarché et Netto touchés, moins d’une centaine de magasins U, une trentaine de Monoprix et « plusieurs magasins » Leclerc (récapitulatif d’ICI) ; Carrefour en compte 80 de son côté, selon L’Obs. En Alsace, l’Intermarché de Haguenau a dû jeter tous ses surgelés, environ 50 000 €, et un autre supermarché du secteur ses surgelés et son frais, environ 220 000 €. En Gironde, un seul magasin a vidé 60 mètres cubes de nourriture. À l’échelle du pays, la facture se compte en millions. Le président de Coopérative U, Dominique Schelcher, a confirmé l’attaque sur X : s’en prendre à ces équipements « est d’une extrême gravité et est inédit. C’est inacceptable. »
Il a raison, et il faut le dire sans détour. Quelqu’un a choisi, en pleine nuit, de détruire de la nourriture qui était parfaitement bonne la veille, au point que des équipements ont commencé à prendre feu selon le parquet. Les enseignes y perdent de l’argent, elles s’en remettront. Des tonnes de produits, elles, n’auront nourri personne. L’Intermarché de Haguenau l’a écrit mieux que moi sur sa page Facebook : « au-delà des pertes financières considérables, c’est surtout le gaspillage de tant de produits alimentaires qui nous attriste profondément. » Je ne vois pas d’autre mot que sabotage.
Une faille connue depuis plus d’un an
Rien n’est encore établi publiquement sur la porte d’entrée des pirates. L’ANSSI dit avoir identifié une vulnérabilité dans un logiciel de l’éditeur danois, sans la nommer, et son centre d’alerte, le CERT-FR, a confirmé dans son alerte du 12 octobre « de nombreuses compromissions » des superviseurs Danfoss.
La fragilité de ces boîtiers n’était pourtant pas un secret. En mai 2025, une faille permettant d’entrer dans l’interface de pilotage des superviseurs Danfoss sans connaître le mot de passe a été rendue publique (fiche de l’agence européenne de cybersécurité, avis de l’agence américaine CISA). Cet été, les chercheurs de Claroty en ont détaillé le fonctionnement : un « code du jour » caché, calculé à partir de la date, ouvrait un accès administrateur. Surtout, ils ont recensé 2 765 de ces interfaces directement joignables depuis internet. Danfoss a publié des correctifs, mais selon le fabricant, la plupart des boîtiers touchés étaient des modèles en fin de vie, qui ne reçoivent plus aucune mise à jour de sécurité, et les autres tournaient sur un logiciel resté obsolète.
Comme le rappellent Les Numériques, aucun élément ne relie formellement ces failles à l’attaque de cette nuit. La leçon tient pourtant déjà : une fonction de protection a été retournée contre ce qu’elle devait protéger, depuis un boîtier qu’on pouvait atteindre de n’importe où. Rien de tout cela n’excuse les auteurs : une porte mal fermée n’a jamais rendu un cambriolage légitime. Mais puisqu’il se trouvera toujours quelqu’un pour essayer les poignées, autant ne pas en laisser d’ouvertes.
Le vrai point commun : personne n’était là
Un détail du récit m’a plus frappé que les chiffres. Dans les magasins où l’attaque a commencé vers minuit, tout a été perdu. Dans ceux touchés plus tard dans la nuit, les équipes ont pu sauver une partie des produits. La différence ne tenait pas à la technique, elle tenait au nombre d’heures pendant lesquelles personne n’a rien vu.
Une résidence secondaire vit cette nuit-là en permanence, sauf qu’elle dure trois semaines. Prenez un chalet au-dessus d’Albertville, fermé entre deux séjours, avec un chauffage en hors-gel pilotable à distance. Si quelqu’un, ou quelque chose, coupe ce chauffage un soir de janvier, personne ne sentira le froid monter. On le découvre en ouvrant la porte : canalisations éclatées, congélateur décongelé puis regelé. Et il n’y a pas besoin d’un pirate pour ça. Une mise à jour ratée, ou le serveur d’un fabricant qui tombe, produisent exactement la même nuit.
Trois réflexes que cette attaque confirme
Rien de ce qui suit n’est nouveau, et c’est ce qui rend l’épisode instructif. Les recommandations publiées en 2025 tenaient en quelques lignes, et elles s’appliquent telles quelles à un logement.
Ne rien laisser joignable directement depuis internet. L’interface d’un boîtier de chauffage, d’une caméra ou d’un serveur domotique n’a pas à répondre à n’importe qui. On peut piloter son logement à distance sans ouvrir la moindre porte sur sa box, et c’est la toute première consigne du CERT-FR après l’attaque.
Suivre les mises à jour dans le temps, et remplacer ce qui n’en reçoit plus. Une partie des boîtiers touchés n’était plus suivie par son fabricant depuis des années. Un équipement installé puis oublié vieillit mal, et une résidence secondaire est précisément l’endroit où personne ne regarde l’écran des appareils.
Séparer ce qui alerte de ce qui pilote. Dans certains magasins, selon des salariés, l’astreinte n’a même pas sonné : l’appareil compromis était aussi celui qui devait donner l’alerte. Dans un logement, une sonde de température indépendante qui prévient par son propre chemin, et des limites inscrites sur place (un hors-gel qui ne descend jamais sous 7 °C, quoi qu’on lui demande), changent la catastrophe en simple notification. C’est tout le principe d’un gardien silencieux pour une résidence secondaire.
Soyons justes
Un logement n’est pas un parc de 150 supermarchés, et personne ne cherche à pirater votre chalet en particulier. Le risque n’est pas d’être visé, c’est d’être trouvé : des programmes balaient internet en continu et répertorient tout ce qui répond, sans choisir leur cible. C’est ainsi que des centaines de milliers de caméras et de box grand public ont été enrôlées par Mirai. Une installation locale n’est pas invulnérable pour autant : mal configurée, elle peut s’exposer elle aussi. La différence se joue à la conception, pas à l’étiquette.
C’est pour ça que, chez Velarys, la protection du réseau n’est pas une option qu’on ajoute au devis : chaque installation est pensée sans port exposé, avec des objets isolés du reste du réseau et des mises à jour suivies. Et pour un logement qu’on quitte des semaines, c’est tout le sens de notre approche de la résidence secondaire : un logement qui sait se signaler, et se protéger, quand personne n’est là pour ouvrir la porte du congélateur.
Dans le même thème
Résidence secondaire
Un logement vide une partie de l'année pose ses propres questions : le chauffage, l'eau, les accès des intervenants, l'alerte qui arrive quand on est à 500 km. Retours de terrain sur les chalets et appartements de Haute-Savoie.
Un projet pour votre logement ?
La première visite chez vous est gratuite et sans engagement : on regarde le logement, ce qui est déjà en place et ce que vous en attendez. Nous intervenons à Annecy, en Haute-Savoie et en Savoie.
Demander une visite gratuite